Sistema de Atendimento com IA para Empresas de Pentest e Segurança Ofensiva
Onde a rotina comercial de uma empresa de pentest costuma travar
- Cliente pergunta, já na primeira ligação, "depois do teste de vocês a gente fica 100% seguro?" — pergunta que nenhuma empresa séria responde com um simples "sim".
- Negociação de escopo (teste caixa-preta, caixa-cinza ou caixa-branca) se perde entre e-mail técnico e mensagem informal, sem clareza de qual time interno confirma.
- Empresa entra em contato depois de já ter sofrido um incidente real, pedindo pentest "de urgência" no mesmo sistema que falhou — situação que exige triagem diferente de uma proposta comercial de rotina.
- Banco ou fintech pergunta se o relatório de pentest serve como evidência de conformidade com a Resolução CMN nº 5.274/2025, com prazo de adequação já se aproximando.
- Contato novo confunde pentest com consultoria genérica de compliance ou com produto de antivírus corporativo, esperando outro tipo de serviço.
- Termo de autorização de escopo, documento que precisa estar assinado ANTES de qualquer teste começar, se perde entre e-mails de setores diferentes do cliente.
Testar um sistema sem autorização por escrito é crime — e "100% seguro" não existe depois de nenhum pentest
Pentest (teste de intrusão), análise de vulnerabilidade e auditoria de segurança ofensiva são a mesma família de trabalho técnico: simular, de forma controlada e autorizada, o que um invasor real tentaria fazer contra um sistema, rede ou aplicação — para encontrar a brecha antes que alguém mal-intencionado encontre. É um trabalho diferente de gestão de risco ocupacional (SST), que cuida da segurança física de quem trabalha, e de escritório de compliance anticorrupção, já com página própria, que trata de integridade corporativa e prevenção a suborno, não de vulnerabilidade técnica de sistema.
Um ponto que sustenta a legalidade do próprio serviço, e que toda empresa séria explica ao cliente antes de fechar contrato: a Lei nº 12.737/2012, conhecida como "Lei Carolina Dieckmann", inseriu o art. 154-A no Código Penal, tipificando a invasão de dispositivo informático sem autorização, com pena que aumenta se resulta em prejuízo econômico. Um teste de intrusão sem termo de autorização e escopo definido por escrito, ANTES de qualquer ação técnica começar, pode configurar esse crime — não é formalidade burocrática, é o que separa o trabalho legítimo da própria conduta que ele imita.
A LGPD (Lei nº 13.709/2018) entra quando o pentest encontra, ou confirma, uma vulnerabilidade que já resultou em incidente real: o art. 48 obriga o controlador — o cliente da empresa de pentest, não a empresa de pentest em si — a comunicar a ANPD e o titular dos dados. A Resolução CD/ANPD nº 15/2024 aprovou o Regulamento de Comunicação de Incidente de Segurança (RCIS), fixando prazo de comunicação preliminar de 3 dias úteis após a confirmação do incidente, dobrado para agente de tratamento de pequeno porte.
Uma mudança recente eleva bastante o peso comercial deste nicho: as Resoluções CMN nº 5.274/2025 e BCB nº 538/2025, ambas de 18/12/2025, atualizaram a política de segurança cibernética de instituição autorizada a funcionar pelo Banco Central — banco, financeira, corretora, instituição de pagamento —, tornando o pentest ANUAL por profissional independente um requisito EXPLÍCITO, não mais recomendação, com prazo de adequação até 01/03/2026. A ISO/IEC 27001, por fim, segue como certificação de mercado voluntária — uma empresa pode buscá-la para credibilidade comercial, mas ela não é, hoje, exigência legal brasileira geral.
A proposta de escopo entra organizada; a garantia de segurança absoluta nunca sai sozinha da IA
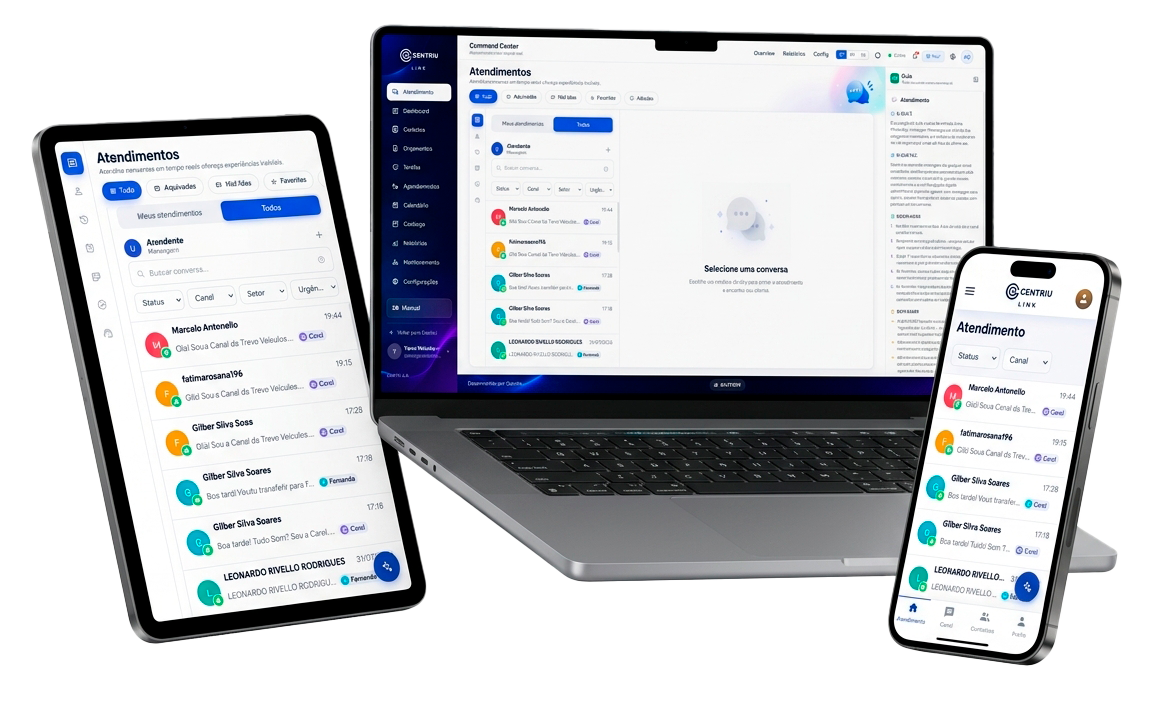
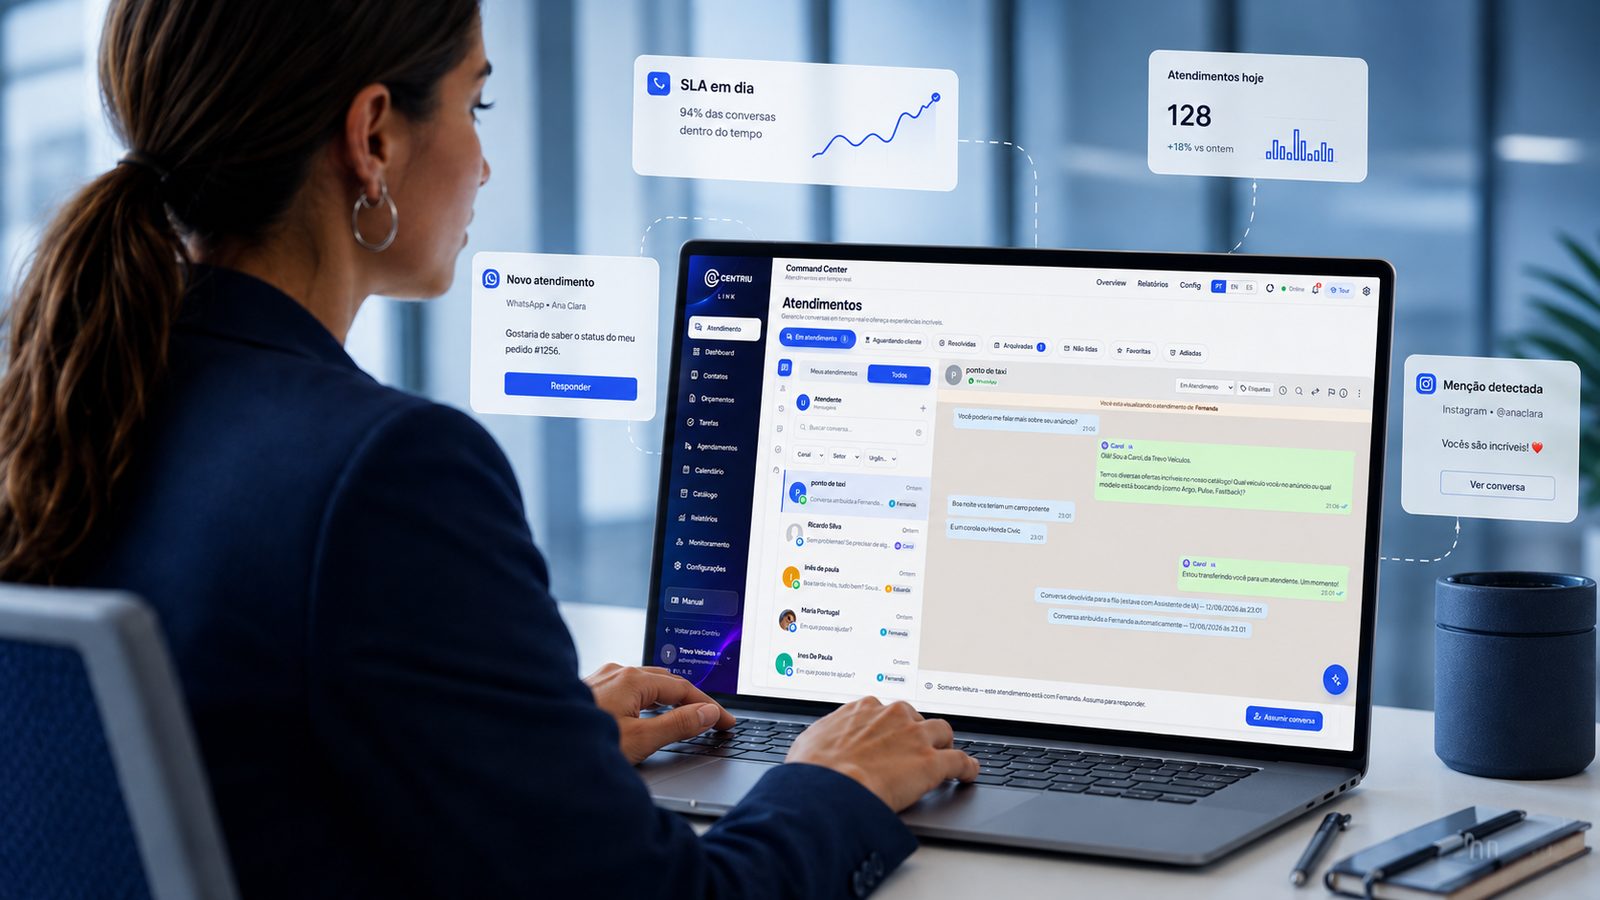
Dentro do Centriu Link, qualquer contato pelos 5 canais — WhatsApp (conectado por QR Code, do mesmo jeito que se usa o WhatsApp Web, ou no modo oficial, pela API da Meta), Instagram Direct, Messenger da página, Gmail e chat do site — cai num só histórico por cliente contratante. A IA esclarece o catálogo da empresa: pentest de aplicação web, pentest de rede interna ou externa, teste de engenharia social, revisão de configuração de infraestrutura. E cruza a agenda real da equipe para marcar, remarcar ou cancelar sozinha uma reunião de definição de escopo.
Quando o pedido é para garantir que o sistema fica "100% seguro" ou "livre de qualquer risco" depois do teste, a IA reconhece que essa afirmação não corresponde à natureza do trabalho — pentest reduz risco num momento específico, não elimina risco de forma permanente — e passa a conversa para um atendente humano.
Depois que a empresa fecha contrato de pentest com um novo cliente, com escopo e termo de autorização já assinados, a própria IA monta e manda o orçamento em PDF, numerado no padrão ORC-2026-XXXX, no mesmo canal da conversa.
O que já está pronto para a empresa usar
- Atendimento simultâneo por IA em WhatsApp (QR Code ou no modo oficial, pela API da Meta), Instagram Direct, Messenger da página, Gmail e chat do site, com histórico único por cliente contratante.
- Catálogo com pentest de aplicação web, de rede interna e externa, engenharia social e revisão de configuração, organizados por tipo de teste.
- Agendamento autônomo: a IA cruza a agenda real da equipe e marca, remarca ou cancela sozinha uma reunião de escopo ou de kickoff.
- Agenda com 7 status por compromisso: pendente, confirmado, cancelado, chegou, em atendimento, concluído e não compareceu.
- Reconhecimento de pedido de garantia de proteção permanente e total como gatilho de transferência imediata para atendente humano.
- Orçamento em PDF gerado automaticamente pela IA para contrato de pentest com escopo já assinado, numeração ORC-2026-XXXX.
- Lembrete de reunião de escopo agendada como recurso opt-in, desligado por padrão até a empresa decidir ativar.
Uma terça-feira na Kessler Segurança Ofensiva (situação ilustrativa, não é cliente real)
Às 9h, pelo chat do site, o CTO de uma fintech pergunta se um pentest resolve "de vez" o risco de invasão do sistema de pagamento. A IA explica que o teste reduz risco naquele momento específico, sem eliminar risco de forma permanente, e transfere a conversa para o analista responsável, Otávio Kessler, detalhar o escopo.
Às 10h20, pelo WhatsApp, uma corretora de valores pergunta se o relatório de pentest da empresa serve como evidência de conformidade com a Resolução CMN nº 5.274/2025, com prazo de adequação em poucas semanas. A IA confirma que esse tipo de demanda está no catálogo, registra a urgência do prazo regulatório e cruza a agenda real da equipe para uma reunião ainda essa semana.
Ao meio-dia, pelo Instagram Direct, uma empresa relata que já sofreu um vazamento de dado real na semana anterior e pede pentest urgente no mesmo sistema. A IA reconhece que esse caso é diferente de uma proposta comercial de rotina e prioriza a transferência para atendimento humano imediato.
À tarde, depois que a Kessler fecha o contrato de pentest de aplicação web com a fintech, com escopo e termo de autorização já assinados, a própria IA monta o orçamento em PDF, numerado como ORC-2026-0293, e manda pelo mesmo canal da conversa.
Quando não é a ferramenta certa
- Quando o cliente quer que a IA garanta sistema "100% seguro" ou "livre de qualquer risco" depois do pentest — isso não existe em nenhum trabalho de segurança ofensiva.
- Quando o objetivo é que a IA inicie qualquer teste técnico sem termo de autorização e escopo assinados — decisão sempre humana, sempre por escrito.
- Quando o pedido é confundir este serviço com o de gestão de risco ocupacional (SST), que trata de segurança física do trabalhador, tema completamente diferente.
- Quando o objetivo é confundir este serviço com o de compliance anticorrupção, já com página própria, que trata de integridade corporativa.
- Quando alguém pede confirmação de prazo regulatório específico de uma norma do Banco Central sem que a IA tenha acesso ao caso real do cliente.
- Quando o objetivo é disparar mensagem em massa oferecendo "auditoria de segurança grátis" — o sistema não faz esse tipo de disparo.
Proposta de escopo perdida em e-mail vs. conversa única com transferência automática do que exige julgamento técnico
Sem um sistema assim, a empresa de pentest costuma negociar escopo por e-mail técnico, WhatsApp pessoal do analista e planilha compartilhada — com risco real de confundir tipo de teste (caixa-preta, caixa-cinza, caixa-branca) entre clientes diferentes, ou de avançar sem o termo de autorização assinado. Um chatbot de script fixo pode até responder rápido, mas não distingue uma dúvida de catálogo de um pedido de garantia de segurança absoluta — e responder isso sem ressalva é o tipo de promessa que compromete a credibilidade técnica da empresa. O Centriu Link organiza cada cliente numa conversa só, cruza a agenda real da equipe pra marcar a reunião de escopo certa, e reconhece na hora quando o pedido exige a ressalva técnica que só um profissional humano pode dar.
Sistemas envolvidos
Sistema principal: Centriu Link.
Limitações e o que não faz
- Não garante sistema "100% seguro" ou "livre de qualquer risco" depois de um pentest — nenhum trabalho de segurança ofensiva sustenta essa promessa.
- Nunca inicia teste técnico sem termo de autorização e escopo assinados — decisão sempre humana, formalizada por escrito antes de qualquer ação.
- Não confunde este fluxo com o de gestão de risco ocupacional (SST), que trata de segurança física do trabalhador.
- Não confunde este fluxo com o de compliance anticorrupção, já publicado, que trata de integridade corporativa, não de segurança técnica.
- Não confirma prazo regulatório específico de norma do Banco Central sem acesso ao caso real do cliente — questão encaminhada a um atendente humano.
- Atende só nos 5 canais — WhatsApp, Instagram Direct, Messenger da página, Gmail e chat do site — nunca dispara mensagem em massa.
Segurança e governança
Cada empresa enxerga só o próprio histórico de conversas, catálogo, agenda e orçamentos — nada se mistura entre empresas diferentes que usam o Link. Tratamento de dado pessoal segue a LGPD (Lei nº 13.709/2018), incluindo o dever de comunicação de incidente do art. 48 e a Resolução CD/ANPD nº 15/2024; a legalidade do próprio teste de intrusão depende de autorização formal sob o art. 154-A do Código Penal, inserido pela Lei nº 12.737/2012; e instituição financeira cliente segue as Resoluções CMN nº 5.274/2025 e BCB nº 538/2025 quanto ao pentest anual obrigatório.
Preço e contratação
Disponível por assinatura mensal, com níveis por módulo. O investimento e as condições são definidos com o time, a partir do escopo da operação — fale com a Centriu. Nenhum valor é cravado nesta página.
Perguntas frequentes
Depois do pentest, o sistema fica 100% seguro?
Não. Pentest reduz risco identificado num momento específico — não elimina risco de forma permanente. Nenhuma empresa séria de segurança ofensiva promete isso.
É legal testar um sistema sem autorização do dono?
Não. A Lei nº 12.737/2012 tipifica, no art. 154-A do Código Penal, a invasão de dispositivo informático sem autorização. É por isso que todo pentest exige termo de autorização e escopo assinados antes de começar.
Instituição financeira é obrigada a fazer pentest?
Desde as Resoluções CMN nº 5.274/2025 e BCB nº 538/2025, sim — pentest anual por profissional independente é requisito explícito para instituição autorizada pelo Banco Central, com adequação até 01/03/2026.
A ISO 27001 é exigência legal no Brasil?
Não. É uma certificação de mercado voluntária, usada como diferencial comercial — não uma exigência legal geral brasileira.
A IA decide sozinha o escopo de um pentest?
Não. A IA esclarece o catálogo e cruza a agenda real da equipe para marcar a reunião de escopo — a definição técnica do escopo é sempre humana.
O que acontece se o pentest encontra uma vulnerabilidade que já causou vazamento?
A comunicação à ANPD e ao titular é dever do cliente contratante, sob o art. 48 da LGPD e a Resolução CD/ANPD nº 15/2024 — não da empresa de pentest, que reporta o achado técnico ao cliente.
Quais são os planos e preços do Centriu Link?
São 3 planos pagos, sem versão grátis: Starter por R$690, Pro por R$1.290 e Max por R$2.290. Os 5 canais e as funcionalidades — agendamento, orçamento, catálogo — são os mesmos nos três; a única diferença é o volume de respostas de IA incluído dentro de janelas de 5 horas e 7 dias corridos. Ao esgotar esse volume, a IA para de responder até o espaço liberar — sem cobrança extra e sem transferir a conversa para ninguém.
Ver o Centriu Link para empresas de pentest
Fale pelo canal comercial central ou deixe seus dados — retornamos com um diagnóstico do seu caso.