
Entende o contexto
Lê a operação, o cliente e o histórico antes de propor qualquer coisa.
Vendas, marketing, atendimento, operação, financeiro e inteligência trabalhando sobre o mesmo contexto — para sua empresa ganhar escala sem perder controle.
Sua empresa inteira. Uma operação. IA trabalhando.
Para empresas de qualquer setor que querem crescer com estrutura, controle e inteligência.
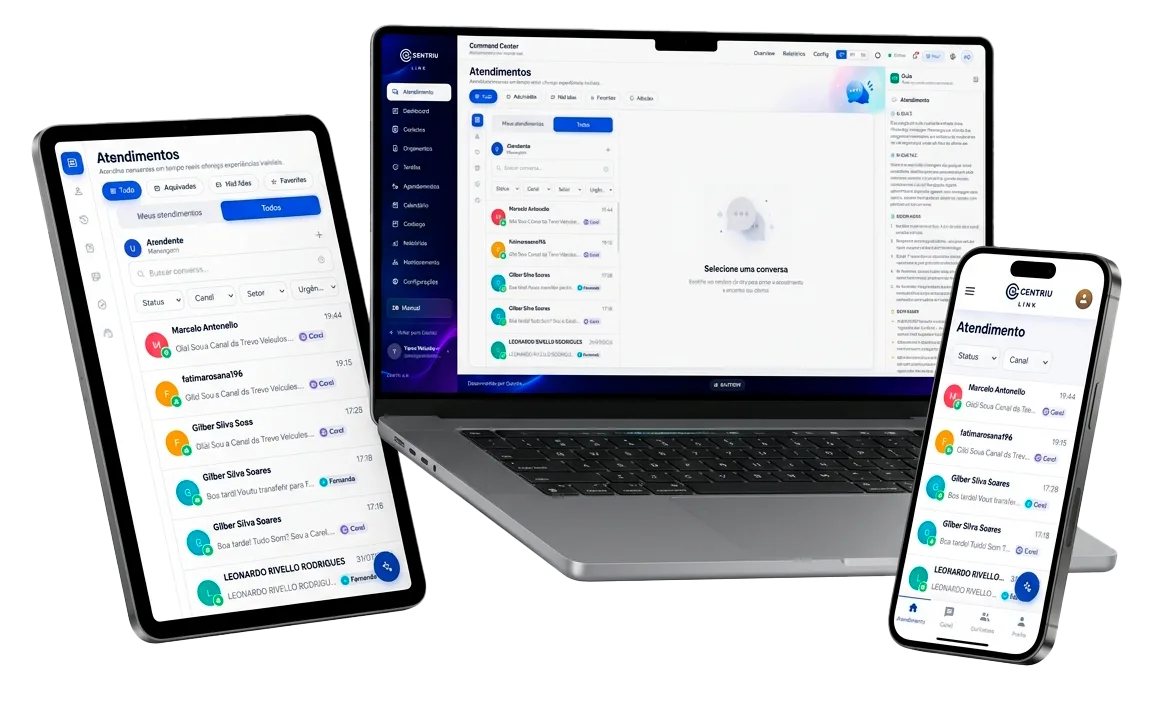
Painel ilustrativo do Sistema Centriu com sete frentes trabalhando: atendimento, comercial, operação, agentes, inteligência, conteúdo e marketing. Cada frente mostra o trabalho concluído ou o próximo passo.
Representação ilustrativa do trabalho em execução
Não é falta de ferramenta. É que cada ferramenta resolve um pedaço, e ninguém é dono do todo. O custo disso não aparece numa fatura — aparece no mês seguinte.
Sistemas que não se falam
O mesmo dado é digitado de novo — e cada cópia conta uma história diferente.
Dados duplicados
Ninguém sabe qual versão é a verdadeira na hora de decidir.
Conversas perdidas
O cliente repete o contexto a cada canal e a cada pessoa.
Tarefas espalhadas
O trabalho vive em planilhas, mensagens e na memória de alguém.
Decisões sem contexto
A escolha é feita com o recorte que estava à mão, não com o que importava.
Automações desconectadas
Cada ferramenta automatiza um pedaço e ninguém enxerga o todo.
Nenhum desses problemas se resolve comprando mais um software. Eles se resolvem quando a operação inteira passa a trabalhar sobre o mesmo contexto.
A Centriu não é uma coleção de produtos. É uma plataforma em que clientes, áreas e agentes leem e escrevem no mesmo lugar.
Cliente 360
Um contexto, não vários cadastros
Cada conversa, tarefa, campanha, cobrança e decisão fica ligada ao cliente e à operação — não a um sistema isolado.
As áreas abaixo são partes da mesma operação, não produtos separados. Elas compartilham conta, permissões e histórico.
A inteligência artificial da Centriu participa da operação: entende contexto, prepara trabalho, executa rotinas e pede aprovação quando importa.
Lê a operação, o cliente e o histórico antes de propor qualquer coisa.
Redige, organiza, calcula e deixa pronto para revisão humana.
Roda o que é repetitivo dentro dos limites definidos pela empresa.
Cruza áreas, identifica prioridade e mostra o motivo da recomendação.
O que é sensível passa por uma pessoa antes de valer. Sem exceção silenciosa.
Registra o que aconteceu e usa o resultado para melhorar a próxima decisão.
Uma plataforma, várias frentes de trabalho. Tudo no mesmo contexto, com a IA participando do que dá para acelerar.
CRM, pipeline, oportunidades, propostas, follow-up e automações.
WhatsApp, Instagram, Messenger, chat do site e e-mail no mesmo contexto.
Tarefas, responsáveis, prazos, aprovações, agenda e capacidade.
Contas, cobranças, caixa, fiscal, margem, IR, orçamento e inteligência econômica.
Planejar, produzir, aprovar, publicar e medir conteúdo e campanhas.
Painéis, alertas, previsões, recomendações e leitura executiva.
Rotinas executadas continuamente pela IA com controle e aprovação.
Diagnóstico, estratégia, transformação, acompanhamento e especialistas.
A Centriu faz sentido quando o volume aumenta e a estrutura precisa acompanhar. Não é sobre setor nem tamanho: é sobre a operação conseguir sustentar o próximo estágio.
As vendas crescem, mas o processo não acompanha.
As áreas trabalham separadas e o cliente sente.
A operação depende de pessoas específicas.
O financeiro ficou complexo e o caixa perde visibilidade.
O atendimento cresce em volume e em canais.
A IA entra sem contexto, controle ou histórico.
Se a empresa ainda não começou a crescer, a Centriu também ajuda a preparar a estrutura para o primeiro salto.
Ver a Centriu funcionandoA Centriu combina tecnologia, inteligência, método e acompanhamento. A consultoria diagnostica, desenha, implanta e acompanha — com evidências, não com apresentação.
Diagnóstico e imersão na operação
Estratégia e prioridades
Roadmap de transformação
Desenho da arquitetura operacional
Implantação conduzida
Acompanhamento com evidências
Benchmarking e leitura de mercado
Especialistas, rede e inteligência coletiva
Uma conversa para entender onde a sua operação perde tempo, dinheiro ou capacidade — e o que a Centriu faria primeiro.
funcionalidade
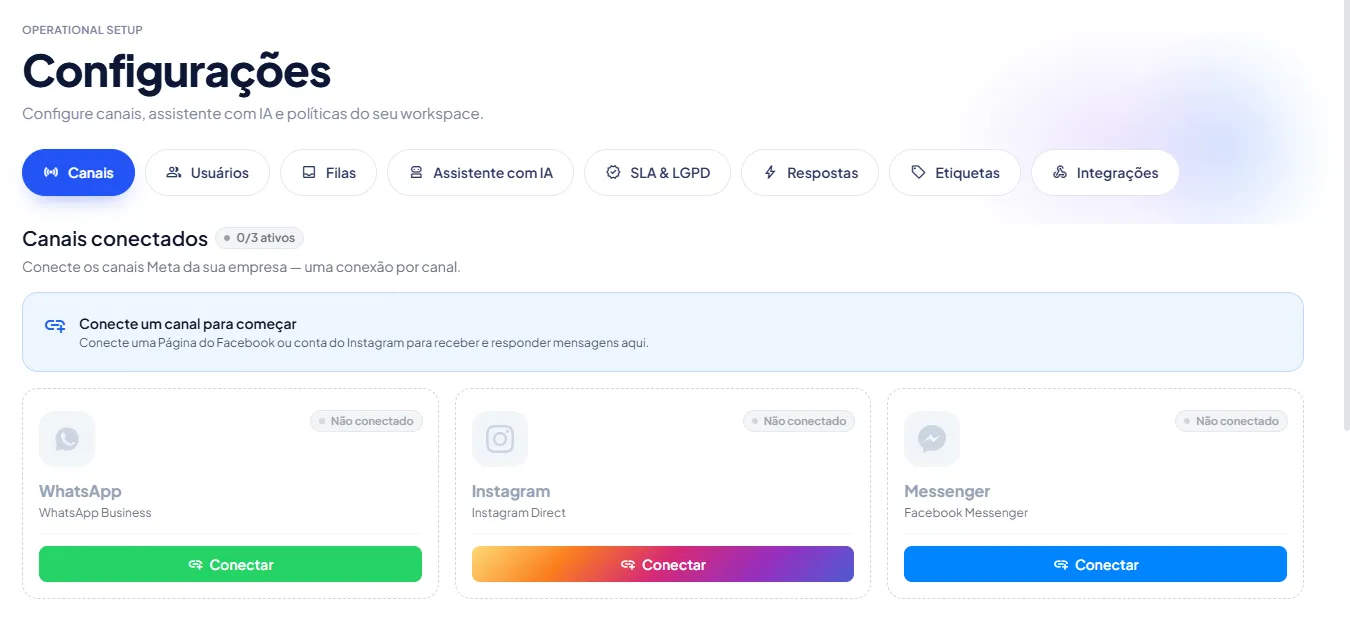
No Centriu Link, o token de acesso, o token de longa duração e o token de atualização de cada canal conectado — WhatsApp Oficial, Gmail, Instagram Direct e Messenger — não ficam na mesma tabela que a aplicação consulta no dia a dia: eles vivem numa tabela separada, com o controle de acesso do banco ativado e sem nenhuma política de leitura liberada para papel nenhum além do próprio servidor. Isso significa que nem um administrador autenticado da organização, pelo painel ou pela interface de programação, consegue ler esse valor numa consulta comum. No widget instalado no site, a proteção aparece de outro jeito: o token público pode ser rotacionado a qualquer momento pela tela, e a origem de onde a mensagem chega pode ser restrita a uma lista de domínios autorizados, quando a organização configura essa lista.
É comum um sistema de atendimento guardar o token de acesso de um canal — o valor que, sozinho, permite enviar mensagem em nome da empresa naquele canal — na mesma tabela onde guarda o nome do canal, o status da conexão e a data em que foi conectado. Faz sentido do ponto de vista de quem está construindo: é um registro só, sobre uma conexão só.
O problema aparece na política de acesso a essa tabela. "Qualquer membro da organização pode ver as próprias integrações" é uma regra razoável para nome, status e data de conexão — informação operacional que várias pessoas do time legitimamente precisam ver na tela de configurações. A mesma regra, aplicada sem separar a coluna do token, também libera o valor que deveria estar disponível só para o processo que efetivamente envia e recebe mensagem por aquele canal.
É comum um sistema de atendimento guardar o token de acesso de um canal — o valor que, sozinho, permite enviar mensagem em nome da empresa naquele canal — na mesma tabela onde guarda o nome do canal, o status da conexão e a data em que foi conectado. Faz sentido do ponto de vista de quem está construindo: é um registro só, sobre uma conexão só.
O problema aparece na política de acesso a essa tabela. "Qualquer membro da organização pode ver as próprias integrações" é uma regra razoável para nome, status e data de conexão — informação operacional que várias pessoas do time legitimamente precisam ver na tela de configurações. A mesma regra, aplicada sem separar a coluna do token, também libera o valor que deveria estar disponível só para o processo que efetivamente envia e recebe mensagem por aquele canal.
No Link, os tokens de canal — acesso, longa duração e atualização, de WhatsApp Oficial, Gmail, Instagram e Messenger — vivem numa tabela própria, separada da tabela de conexões que a aplicação consulta para mostrar nome, status e data na tela. Essa tabela nova tem o controle de acesso a nível de linha do banco ativado, mas SEM NENHUMA política de leitura associada a ela — e, pela forma como esse controle funciona, isso significa que nenhum papel usado pela aplicação (o de um usuário autenticado comum, o de um administrador, o de uma chamada pela interface de programação) enxerga qualquer linha dessa tabela. Só o papel que o próprio backend usa para operar — e que nunca é exposto a uma sessão de navegador — consegue ler o valor, exatamente no momento em que precisa usá-lo para enviar ou receber uma mensagem.
As colunas antigas, onde o token vivia antes dessa mudança, não foram apagadas — ficaram mantidas por compatibilidade com código que ainda pudesse depender delas durante a transição — mas passaram a ficar vazias depois que o valor real foi copiado para a tabela nova. O código da aplicação hoje lê e grava na tabela nova, com uma leitura de reserva nas colunas antigas só para não quebrar nada durante o próprio deploy da mudança.
O widget de chat do site funciona por um modelo diferente, porque não existe um "dono" da conta autorizando por OAuth — existe uma organização publicando um trecho de código num site público. Por isso a proteção é outra: toda mensagem recebida pelo widget precisa vir com um token público daquela organização; sem ele, a requisição é recusada antes de qualquer processamento. Esse token pode ser rotacionado a qualquer momento pela própria tela de configurações — o sistema gera um valor novo, e o antigo para de funcionar imediatamente, o que a tela avisa explicitamente antes de confirmar: quem rotaciona precisa saber que vai precisar atualizar o código instalado no site.
Além do token da organização, a organização PODE cadastrar uma lista de domínios autorizados — e, quando cadastra, o servidor confere a origem de onde a mensagem chegou (o cabeçalho enviado pelo navegador) contra essa lista, aceitando host exato ou subdomínio, e recusa com um erro claro quando não bate. E existe ainda uma terceira camada, por visitante: a primeira mensagem de uma pessoa nova no widget passa sem token, porque a identidade dela ainda não existe no sistema — mas a resposta devolve um token individual, e toda mensagem seguinte da mesma pessoa precisa apresentar exatamente esse valor, o que impede que alguém continue a conversa de um visitante que não é ela.
Token de acesso, de longa duração e de atualização de cada canal guardados numa tabela separada da tabela de conexões, sem nenhuma política de leitura liberada — só o servidor acessa.
Colunas antigas mantidas por compatibilidade, mas sem token real depois da migração: o valor vivo está só na tabela nova.
Token público do widget do site, exigido em toda mensagem recebida — sem ele, a requisição é recusada antes de virar conversa.
Rotação do token do widget pela própria tela, a qualquer momento, com aviso explícito de que embeds antigos param na hora.
Lista de domínios autorizados, opcional: quando cadastrada, o servidor confere a origem do navegador contra ela antes de aceitar a mensagem.
Token individual por visitante do widget, exigido a partir da segunda mensagem da mesma pessoa — impede que outra pessoa continue a conversa dela.
A mudança concreta é reduzir quem PODE, tecnicamente, ler uma credencial de canal a uma única superfície: o processo do servidor, no momento exato de usar. Um administrador com acesso total ao painel, um colega com sessão válida, uma chamada feita pela interface de programação — nenhum desses caminhos alcança o valor, porque ele simplesmente não está na tabela que eles consultam.
A Centriu não publica número de tentativa de acesso bloqueada nem mede quantas organizações cadastram a lista de domínios autorizados do widget — esses números não são o tipo de prova que este site apresenta. O que é verificável antes da contratação é o desenho: onde cada segredo mora, e quem, tecnicamente, consegue chegar até ele.
A mudança concreta é reduzir quem PODE, tecnicamente, ler uma credencial de canal a uma única superfície: o processo do servidor, no momento exato de usar. Um administrador com acesso total ao painel, um colega com sessão válida, uma chamada feita pela interface de programação — nenhum desses caminhos alcança o valor, porque ele simplesmente não está na tabela que eles consultam.
A Centriu não publica número de tentativa de acesso bloqueada nem mede quantas organizações cadastram a lista de domínios autorizados do widget — esses números não são o tipo de prova que este site apresenta. O que é verificável antes da contratação é o desenho: onde cada segredo mora, e quem, tecnicamente, consegue chegar até ele.
Alguém da equipe comercial, com acesso normal ao painel do Link para atender conversas, tenta consultar os detalhes técnicos de uma conexão de WhatsApp Oficial pela interface de programação, usando o próprio token de sessão. A resposta traz o nome do canal, o status e a data da conexão — mas não traz o token de acesso: essa informação simplesmente não está na tabela que essa consulta alcança, e a tabela onde ela mora não tem política de leitura para o papel dessa pessoa.
No site da empresa, o widget de chat está instalado no domínio principal e, sem que ninguém tenha reparado, também numa página de teste esquecida em outro domínio. Como a organização nunca cadastrou a lista de domínios autorizados, as duas continuam funcionando normalmente — o widget aceita mensagem de qualquer origem enquanto o token público não for trocado. Quando alguém finalmente percebe a página de teste e decide reduzir essa superfície, a equipe cadastra os domínios que devem valer: a partir daí, mensagem vinda de qualquer outro lugar é recusada.
A organização conecta um canal — WhatsApp Oficial, Gmail, Instagram ou Messenger — e autoriza o acesso pela própria conta dela.
O token retornado é gravado na tabela de segredos, separada da tabela de conexões que a aplicação consulta no dia a dia.
Quando o Link precisa enviar ou receber uma mensagem por aquele canal, é o processo do servidor — nunca uma consulta comum feita pela tela ou pela interface de programação — que busca o segredo, no momento exato de usar.
No widget do site, cada mensagem chega com o token público da organização; sem ele, ou com um token inválido, a mensagem é recusada antes de virar conversa.
Se a organização cadastrou domínios autorizados, a origem do navegador é conferida contra essa lista antes de aceitar; se não cadastrou, qualquer origem passa com o token válido.
A partir da segunda mensagem do mesmo visitante do widget, o token individual dele também precisa bater — a conversa dele não pode ser assumida por outra pessoa.
Não. O valor fica numa tabela separada, sem nenhuma política de leitura liberada para papel de aplicação nenhum — só o processo do servidor acessa, no momento exato de usar.
Continuam existindo, por compatibilidade com código em transição, mas ficaram vazias depois que o valor real passou a viver só na tabela nova.
Só se a organização cadastrar a lista de domínios autorizados. Sem esse cadastro, qualquer origem com o token público válido é aceita.
Sim, a qualquer momento, pela própria tela. A troca invalida o token antigo imediatamente — qualquer embed instalado com o valor anterior para de funcionar e precisa ser atualizado.
Não. É isolamento de tabela e de papel de acesso dentro do banco de dados — outra camada de proteção, não uma promessa de criptografia de ponta a ponta.
A partir da segunda mensagem da mesma pessoa, um token individual dela precisa bater. Só a primeira mensagem de um visitante totalmente novo passa sem esse token, porque a identidade ainda não existe.
No Centriu Link, o token de acesso, o token de longa duração e o token de atualização de cada canal conectado — WhatsApp Oficial, Gmail, Instagram Direct e Messenger — não ficam na mesma tabela que a aplicação consulta no dia a dia: eles vivem numa tabela separada, com o controle de acesso do banco ativado e sem nenhuma política de leitura liberada para papel nenhum além do próprio servidor. Isso significa que nem um administrador autenticado da organização, pelo painel ou pela interface de programação, consegue ler esse valor numa consulta comum. No widget instalado no site, a proteção aparece de outro jeito: o token público pode ser rotacionado a qualquer momento pela tela, e a origem de onde a mensagem chega pode ser restrita a uma lista de domínios autorizados, quando a organização configura essa lista.